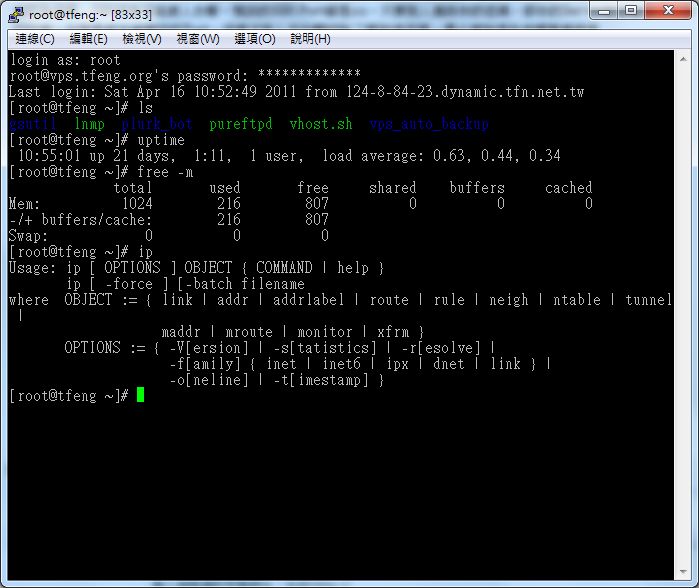
 ▲▲SSH を使えば、リモートからホストに対して多くの作業ができます
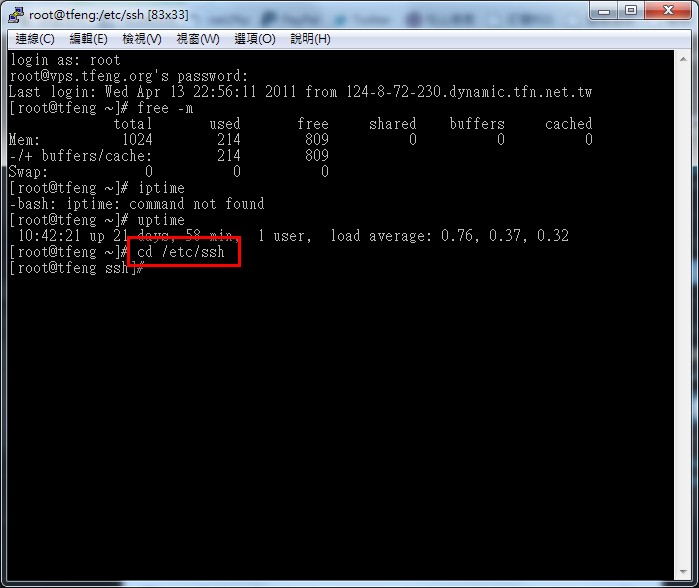
1.ホストにログインして、【/etc/ssh】フォルダに移動します
コマンド:cd /etc/ssh
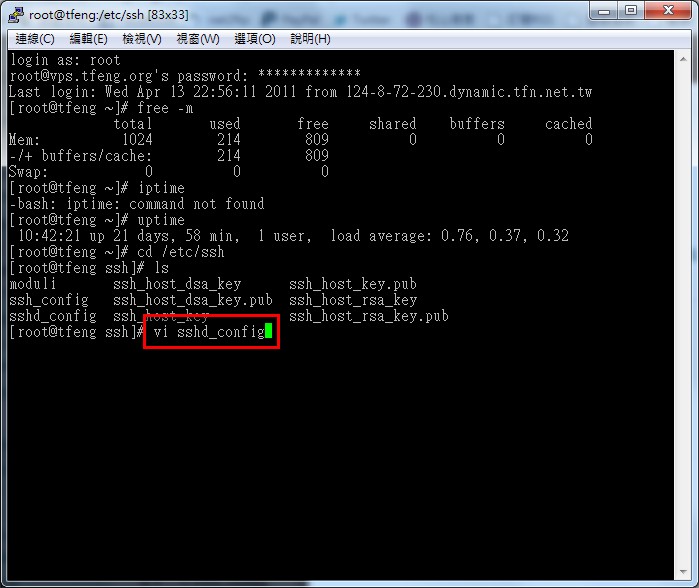
2.【sshd_config】という設定ファイルを開きます
コマンド:vi sshd_config
3.ファイルの上のほうに【Port 22】という行があるはずです。22 を使いたいポート番号に変更してください。ただし、80、20、21、25 などのポートはほかのサービスで使われている可能性があるため、どのサービスも使っていないポートを選ぶ必要があります。
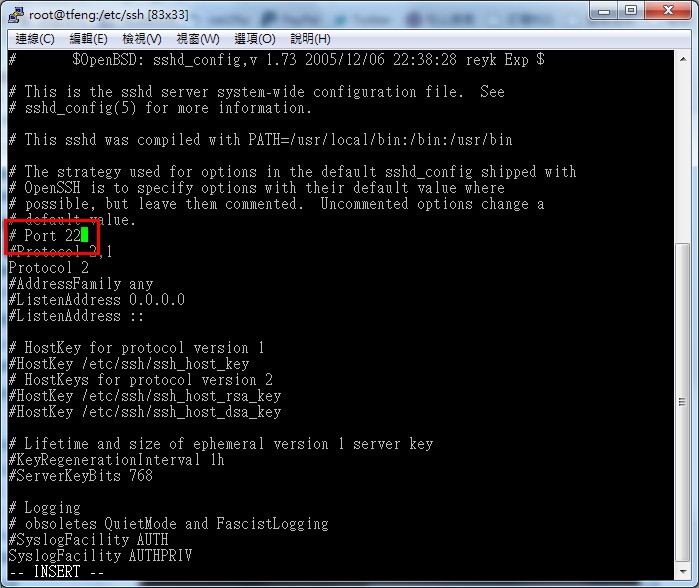
ポートを変更したら、その行の先頭にある # を忘れずに削除してください。削除しないと、SSH のプログラムがこの設定を読み込めません。
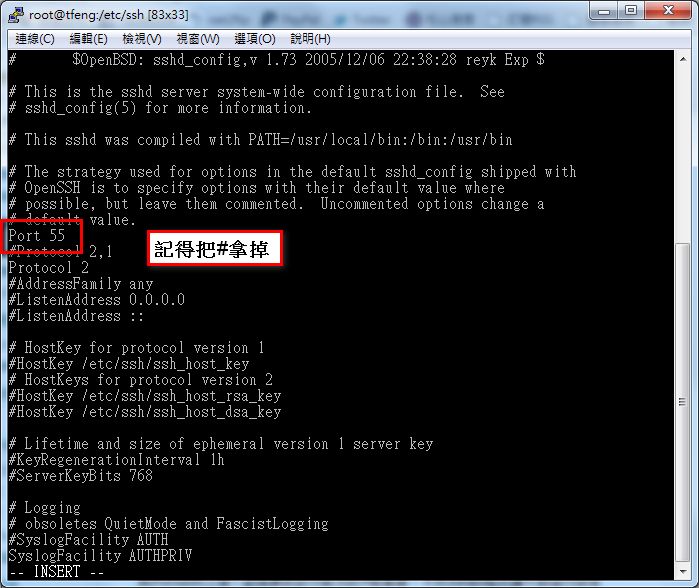
4.【sshd_config】の設定ファイルを保存して、sshd サービスを再起動します
コマンド:service sshd restart
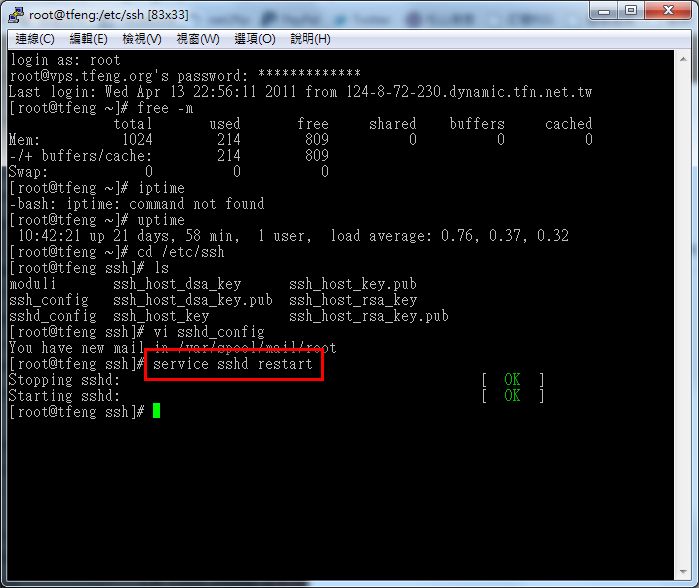
5.これ以降、SSH 接続にデフォルトの 22 番ポートは使えなくなります。先ほど設定したポートを使って接続してください。